เผยแพร่: 1 พฤษภาคม2569

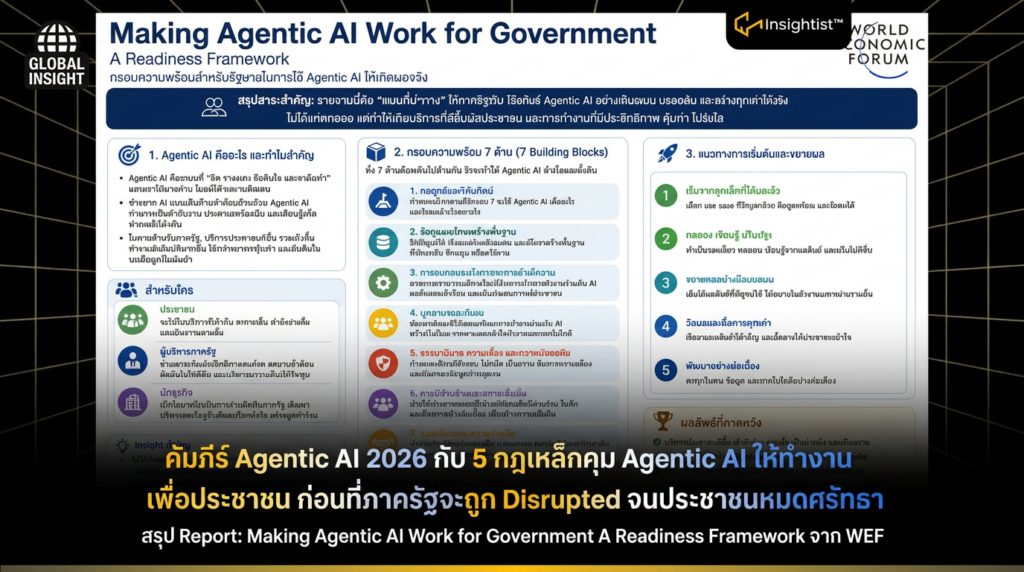
สรุปสาระสำคัญ
- Agentic AI คือระบบที่สามารถวางแผน ตัดสินใจ และลงมือปฏิบัติจนจบกระบวนการด้วยตนเอง แตกต่างจาก Generative AI ที่เน้นการตอบคำถาม
- 50% ของงานภาครัฐ มีความพร้อมระดับปานกลางถึงสูงในการนำ Agentic AI มาใช้งานทันที โดยเริ่มจากงานที่มีความเสี่ยงต่ำ
- 5 กฎเหล็กในการกำกับดูแล ประกอบด้วย ขอบเขตอำนาจที่ชัดเจน, การมีมนุษย์ควบคุม, ความสามารถในการอธิบายเหตุผล, ความสอดคล้องกับค่านิยมสังคม, และความปลอดภัยของโครงสร้างพื้นฐาน
Agentic AI คืออะไร และแตกต่างจาก AI ทั่วไปอย่างไร?
Agentic AI คือระบบปัญญาประดิษฐ์ที่ได้รับมอบหมายเป้าหมายแล้วสามารถวางแผน ตัดสินใจ และดำเนินการจนสำเร็จได้ด้วยตนเอง โดยไม่ต้องรอคำสั่งทีละขั้นตอนจากมนุษย์ ซึ่งแตกต่างจาก Generative AI ที่ทำหน้าที่ตอบคำถามหรือสร้างเนื้อหา และ RPA ที่ทำงานอัตโนมัติตามกฎที่กำหนดไว้ตายตัว
ความแตกต่างที่สำคัญคือ การเปลี่ยนจาก Output เป็น Outcome ภาครัฐแบบดั้งเดิมมุ่งเน้นการแปลงเอกสารกระดาษเป็นระบบดิจิทัล (Output) แต่ Agentic AI มุ่งเน้นการส่งมอบผลลัพธ์ที่จับต้องได้ เช่น การอนุมัติใบอนุญาตภายในหนึ่งวัน แทนที่กระบวนการที่กินเวลาหลายสัปดาห์
รัฐบาลควรเริ่มต้นนำ Agentic AI ไปใช้งานที่จุดใด?
การเริ่มต้นควรพิจารณาจาก “ฟังก์ชันการทำงาน” (Functions) แทนการคิดแยกตามหน่วยงานหรือกระทรวง รายงานของ World Economic Forum เสนอกรอบการประเมินความพร้อม (Readiness Framework) โดยวิเคราะห์งานภาครัฐกว่า 70 ประเภท ผ่าน 2 มิติหลัก:
มิติที่ 1: ศักยภาพในการสร้างคุณค่า (Agentic AI Potential)
- งานนั้นสามารถดำเนินการแทนมนุษย์ได้ทั้งหมด หรือยังต้องใช้ดุลยพินิจ
- จำเป็นต้องใช้ความสามารถของ Agentic AI จริงหรือไม่ หรือเพียงแค่ RPA หรือ Generative AI ก็เพียงพอ
- ความถี่ของงานและผลกระทบเชิงยุทธศาสตร์หากดำเนินการสำเร็จ
มิติที่ 2: ความซับซ้อนในการนำไปปฏิบัติ (Implementation Complexity)
- ความพร้อมของข้อมูลและโครงสร้างพื้นฐานทางดิจิทัล
- ความยากง่ายในการเชื่อมต่อกับระบบเดิม (Legacy Systems)
- ระดับความพร้อมของบุคลากรในการรับเทคโนโลยีใหม่
- ความเสี่ยงด้านจริยธรรม ความปลอดภัย และความเป็นส่วนตัว
ระดับความพร้อมในการนำ Agentic AI มาใช้ในภาครัฐมีกี่ระดับ?
งานภาครัฐสามารถจำแนกระดับความพร้อมในการใช้งาน Agentic AI ออกเป็น 3 ระดับตามความเสี่ยงและความซับซ้อนของข้อมูล
ระดับที่ 1: พื้นที่ความพร้อมสูง (High-Readiness) – เริ่มดำเนินการได้ทันที เป็นงานที่มีข้อมูลชัดเจน ความเสี่ยงต่ำ และกระบวนการเป็นมาตรฐาน เช่น การเฝ้าระวังภัยไซเบอร์ (Cybersecurity monitoring), การจัดการคิวรับบริการ, และการตอบคำถามข้อมูลพื้นฐานแก่ประชาชน
ระดับที่ 2: พื้นที่ความพร้อมปานกลาง (Medium-Readiness) – เตรียมความพร้อมและควบคุมความเสี่ยง เป็นงานที่มีศักยภาพสูงแต่ต้องจัดการด้านจริยธรรมอย่างเข้มงวด เช่น การคำนวณเงินสวัสดิการสังคม (Benefit calculation) หรือการตรวจจับการทุจริตทางการเงิน (Fraud detection)
ระดับที่ 3: พื้นที่ความพร้อมต่ำ (Low-Readiness) – ศึกษาและติดตามอย่างใกล้ชิด เป็นงานที่ต้องการการตัดสินใจเชิงซ้อน มีผลกระทบสูงหากเกิดข้อผิดพลาด หรือเกี่ยวข้องกับดุลยพินิจของมนุษย์ เช่น การประเมินผลงานบุคลากร หรือการจัดการสถานการณ์วิกฤตระดับชาติ
กรณีศึกษาการนำ Agentic AI ไปใช้ในภาครัฐระดับโลก
ยูเครน (Diia.AI): แพลตฟอร์มผู้ช่วยอัจฉริยะระดับชาติที่อนุญาตให้ประชาชนขอใบรับรองรายได้ผ่านแชทและได้รับเอกสารทางการภายในเวลาไม่กี่นาที มีผู้ใช้งานกว่า 290,000 คน และออกเอกสารกว่า 7,000 ฉบับตั้งแต่เดือนกันยายน 2568
เยอรมนี (ระบบอนุญาตก่อสร้างอัจฉริยะ): ลดระยะเวลาการตรวจสอบเอกสารขออนุญาตก่อสร้างจาก “หลายเดือน” เหลือ “ไม่กี่วัน” โดยใช้ AI วิเคราะห์กฎหมายที่เกี่ยวข้องเฉพาะกรณี แทนการสแกนฐานกฎหมายทั้งหมด
สหรัฐอาหรับเอมิเรตส์ (HR AI Agent): ผู้ช่วยทรัพยากรบุคคลสำหรับรัฐบาลกลางที่สามารถตอบคำถามนโยบายบุคลากรได้กว่า 80% แบบอัตโนมัติ ให้บริการพนักงานกว่า 50,000 คน ด้วยความรวดเร็วและมาตรฐานที่สม่ำเสมอ
เยอรมนี (หน่วยงานจัดหางานสหพันธรัฐ): ระบบสร้าง Ticket งานใน Jira อัตโนมัติ ช่วยลดงานซ้ำซ้อนของทีมพัฒนาซอฟต์แวร์ ประหยัดเวลาได้ประมาณ 150 ชั่วโมงต่อเดือน โดยทำงานบนระบบ On-premises ที่ปลอดภัย
5 หลักการกำกับดูแล Agentic AI เพื่อสร้างความไว้วางใจจากประชาชน
การนำ Agentic AI มาใช้ในภาครัฐต้องอยู่ภายใต้กรอบการกำกับดูแลที่ชัดเจนเพื่อรักษาความรับผิดชอบและความไว้วางใจจากสาธารณชน
1. กำหนดขอบเขตอำนาจที่ชัดเจน (Bounded Autonomy) Agentic AI ต้องปฏิบัติงานภายใต้ภารกิจและคำสั่งที่ระบุไว้อย่างเฉพาะเจาะจงเท่านั้น ไม่สามารถขยายขอบเขตการตัดสินใจด้วยตนเองโดยไม่มีกรอบกำกับดูแล เพื่อป้องกันผลกระทบที่ไม่คาดคิดต่อการให้บริการประชาชน
2. รักษาการควบคุมโดยมนุษย์ (Human Oversight) ต้องมีการออกแบบระบบให้มีมนุษย์ร่วมอยู่ในวงจรการตัดสินใจ (Human-in-the-loop) หรือมีมนุษย์คอยกำกับดูแล (Human-on-the-loop) โดยเฉพาะในกรณีที่ระบบพบสถานการณ์ที่ซับซ้อนหรือมีความเสี่ยงสูง เพื่อให้มั่นใจว่าความรับผิดชอบสุดท้ายยังคงอยู่ที่เจ้าหน้าที่ของรัฐ
3. สร้างความสามารถในการอธิบายเหตุผล (Explainability) ทุกการตัดสินใจหรือข้อเสนอแนะของระบบต้องสามารถแสดงเหตุผลประกอบที่เข้าใจได้สำหรับบุคลากรและประชาชน พร้อมทั้งมีบันทึกประวัติการทำงาน (Audit Trails) ที่สามารถตรวจสอบย้อนกลับได้ เพื่อสร้างความโปร่งใสในกระบวนการทำงานของรัฐ
4. สอดคล้องกับค่านิยมและหลักจริยธรรมสังคม (Value Alignment) ก่อนนำไปใช้งานจริง ระบบต้องผ่านการประเมินผลกระทบด้านจริยธรรม (Ethical Impact Assessments) และการทดสอบในสภาพแวดล้อมจำลอง (Sandboxes) เพื่อตรวจสอบว่าไม่มีความลำเอียง (Bias) หรือสร้างผลลัพธ์ที่ขัดต่อค่านิยมพื้นฐานของสังคมและสิทธิของกลุ่มเปราะบาง
5. สร้างความแข็งแกร่งด้านความปลอดภัยไซเบอร์ (Infrastructure Resilience) เนื่องจาก Agentic AI ต้องเข้าถึงข้อมูลและเครื่องมือสำคัญของรัฐ โครงสร้างพื้นฐานต้องมีการระบุตัวตน (Authentication) และการเข้ารหัสข้อมูล (Encryption) ที่ได้มาตรฐานสูงสุด เพื่อป้องกันการเข้าถึงโดยไม่ได้รับอนุญาตและการโจมตีทางไซเบอร์ที่อาจกระทบต่อความมั่นคงของข้อมูลประชาชน
คำถามที่พบบ่อย (FAQ)
Agentic AI จะเข้ามาแทนที่ข้าราชการหรือไม่?
Agentic AI ถูกออกแบบมาเพื่อสนับสนุนการทำงานของมนุษย์โดยจัดการงานซ้ำซ้อนและใช้ข้อมูลปริมาณมาก เพื่อให้ข้าราชการมีเวลามุ่งเน้นงานที่ต้องการการตัดสินใจเชิงยุทธศาสตร์ การสื่อสารกับประชาชน และการใช้ดุลยพินิจในกรณีพิเศษ
ภาครัฐควรเริ่มเตรียมความพร้อมสำหรับการนำ Agentic AI มาใช้อย่างไร?
ควรเริ่มจากการประเมินฟังก์ชันการทำงานที่มีความพร้อมสูง (High-Readiness Functions) ดำเนินโครงการนำร่องขนาดเล็กเพื่อเรียนรู้และปรับปรุงก่อนขยายผล พร้อมทั้งพัฒนาทักษะดิจิทัลของบุคลากรและทบทวนกรอบกฎหมายให้รองรับเทคโนโลยีใหม่
ประชาชนจะตรวจสอบการทำงานของ Agentic AI ในภาครัฐได้อย่างไร?
ภาครัฐควรเปิดเผยหลักการทำงานพื้นฐาน เกณฑ์การตัดสินใจ และช่องทางร้องเรียนสำหรับกรณีที่ประชาชนสงสัยในผลลัพธ์จากระบบ พร้อมทั้งมีกลไกตรวจสอบอิสระ (Independent Audit) เพื่อสร้างความมั่นใจในความโปร่งใส